Platform over productie- en procesautomatisering
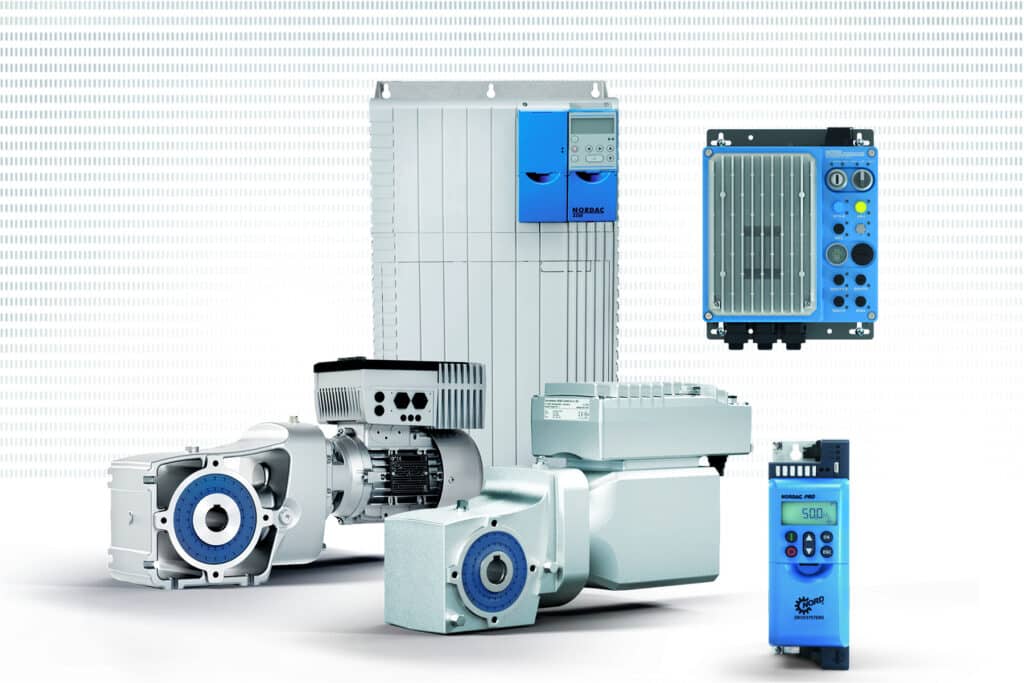
Aandrijfspecialist NORD DRIVESYSTEMS heeft tijdig de vereiste processen en structuren voor de Cyber Resilience Act geïmplementeerd.
Aandrijfspecialist NORD DRIVESYSTEMS heeft tijdig de vereiste processen en structuren voor de Cyber Resilience Act geïmplementeerd. Daarmee voldoet het bedrijf vanaf 11 september aan de wettelijke rapportageverplichtingen voor actief misbruikte kwetsbaarheden. Volledige naleving van de CRA voor de betreffende producten staat gepland voor 11 december 2027.
Vanaf 11 september 2026 gelden de rapportageverplichtingen voor actief misbruikte kwetsbaarheden volgens de Cyber Resilience Act (CRA) van de Europese Unie, Verordening (EU) 2024/2847. NORD DRIVESYSTEMS heeft de benodigde processen en structuren opgezet en voldoet volledig aan de nieuwe eisen.
De Cyber Resilience Act is op 10 december 2024 van kracht geworden. De verordening stelt bindende eisen op het gebied van cybersecurity aan producten die digitale elementen bevatten en op de Europese interne markt worden aangeboden. NORD verwelkomt deze regeling. “Uniforme veiligheidsnormen vergroten het vertrouwen in genetwerkte industriële producten en bieden fabrikanten en klanten planningszekerheid”, zegt Jörg Niermann, Head of Marketing bij NORD.
Vanaf 11 september 2026 zijn fabrikanten verplicht om iedere actief misbruikte kwetsbaarheid te melden. De volledige eisen van de CRA gelden vanaf 11 december 2027 voor nieuw geïntroduceerde producten. NORD streeft ernaar deze deadline te halen.
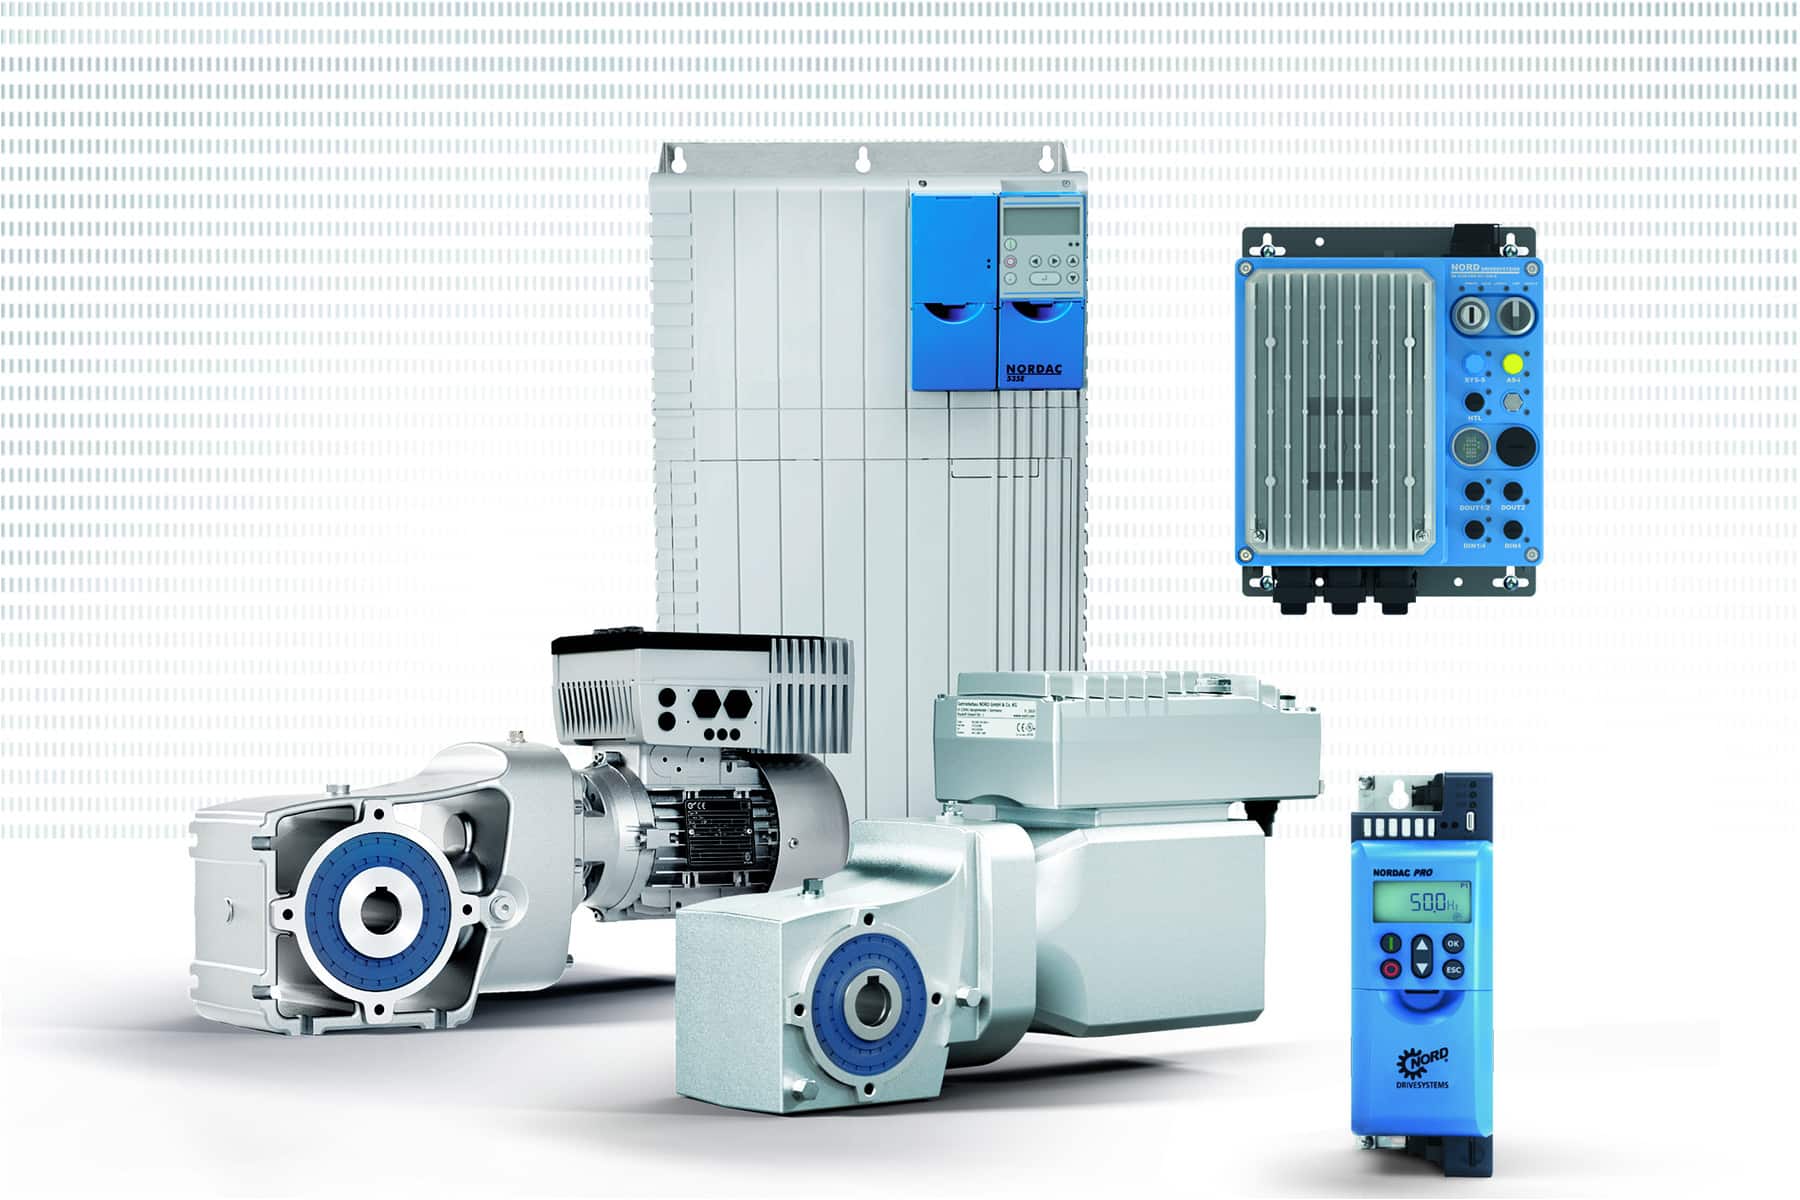
Binnen het productassortiment van de aandrijffabrikant vallen de netwerkgeschikte frequentieomvormers NORDAC ON, NORDAC LINK (als motorstarter en frequentieomvormer), NORDAC FLEX en NORDAC PRO binnen de reikwijdte van de CRA. De productvereisten zijn beoordeeld op basis van de bedrijfsomstandigheden en overeenkomstig de CRA. Hiervoor is een dreigings- en risicoanalyse uitgevoerd. Daarnaast zijn in dit kader de vereisten van IEC 62443-4-2 getoetst aan Security Level 1.
NORD volgt een interne routekaart om de vereiste veiligheidsnormen in het productportfolio te integreren. Volgens het principe ‘Secure by Design’ wordt al tijdens de productontwikkeling rekening gehouden met cybersecurity. De ontwikkelprocessen worden aangepast aan de norm IEC 62443-4-1. Uiterlijk op 11 december 2027 zullen voor alle relevante producten volledige conformiteitsverklaringen, technische documentatie en software-stuklijsten (SBOM’s) beschikbaar zijn.
NORD voorziet machinebouwers en OEM-klanten van conformiteitsverklaringen, technische documentatie over de geïmplementeerde veiligheidsfuncties en eigen verklaringen over de implementatiestatus van IEC 62443. De documentatie ondersteunt klanten bij het aantonen dat aan de vereisten binnen hun eigen conformiteitsketen wordt voldaan.
Kwetsbaarheden kunnen worden gemeld via het meldingsplatform. Hier biedt NORD ook meer informatie over de implementatie van de CRA en worden contactpersonen voor productspecifieke vragen vermeld.
Neem dan rechtstreeks contact op met NORD AANDRIJVINGEN.
 Contact opnemen
Als systeemaanbieder van innovatieve aandrijfoplossingen met expertise in meer dan 100 bedrijfstakken bieden wij u een flexibele service van de hoogste kwaliteit. NORD heeft eigen bedrijven in 36 landen met 48 dochterondernemingen en verdere verkooppartners in meer dan 50 landen. Deze bieden advies ter plaatse, montagecentra, technische ondersteuning en klantenservice.
Bekijk Bedrijfsprofiel